Một khóa tổ chức riêng biệt
Kho lưu trữ được lưu trữ mã hóa. Để mở nó, cần có mật khẩu kho lưu trữ của tổ chức bạn.
TRUST CENTER
Cerber giám sát tài khoản Telegram công việc của bạn và lưu các cuộc trò chuyện vào kho lưu trữ được mã hóa. Bạn quản lý quyền truy cập của nhóm và chọn cách kết nối các công cụ AI của mình.
14 ngày · Protect + Archive · tối đa 5 tài khoản và 75 GB · không yêu cầu thẻ
Cerber là một dịch vụ độc lập và không liên kết với Telegram.
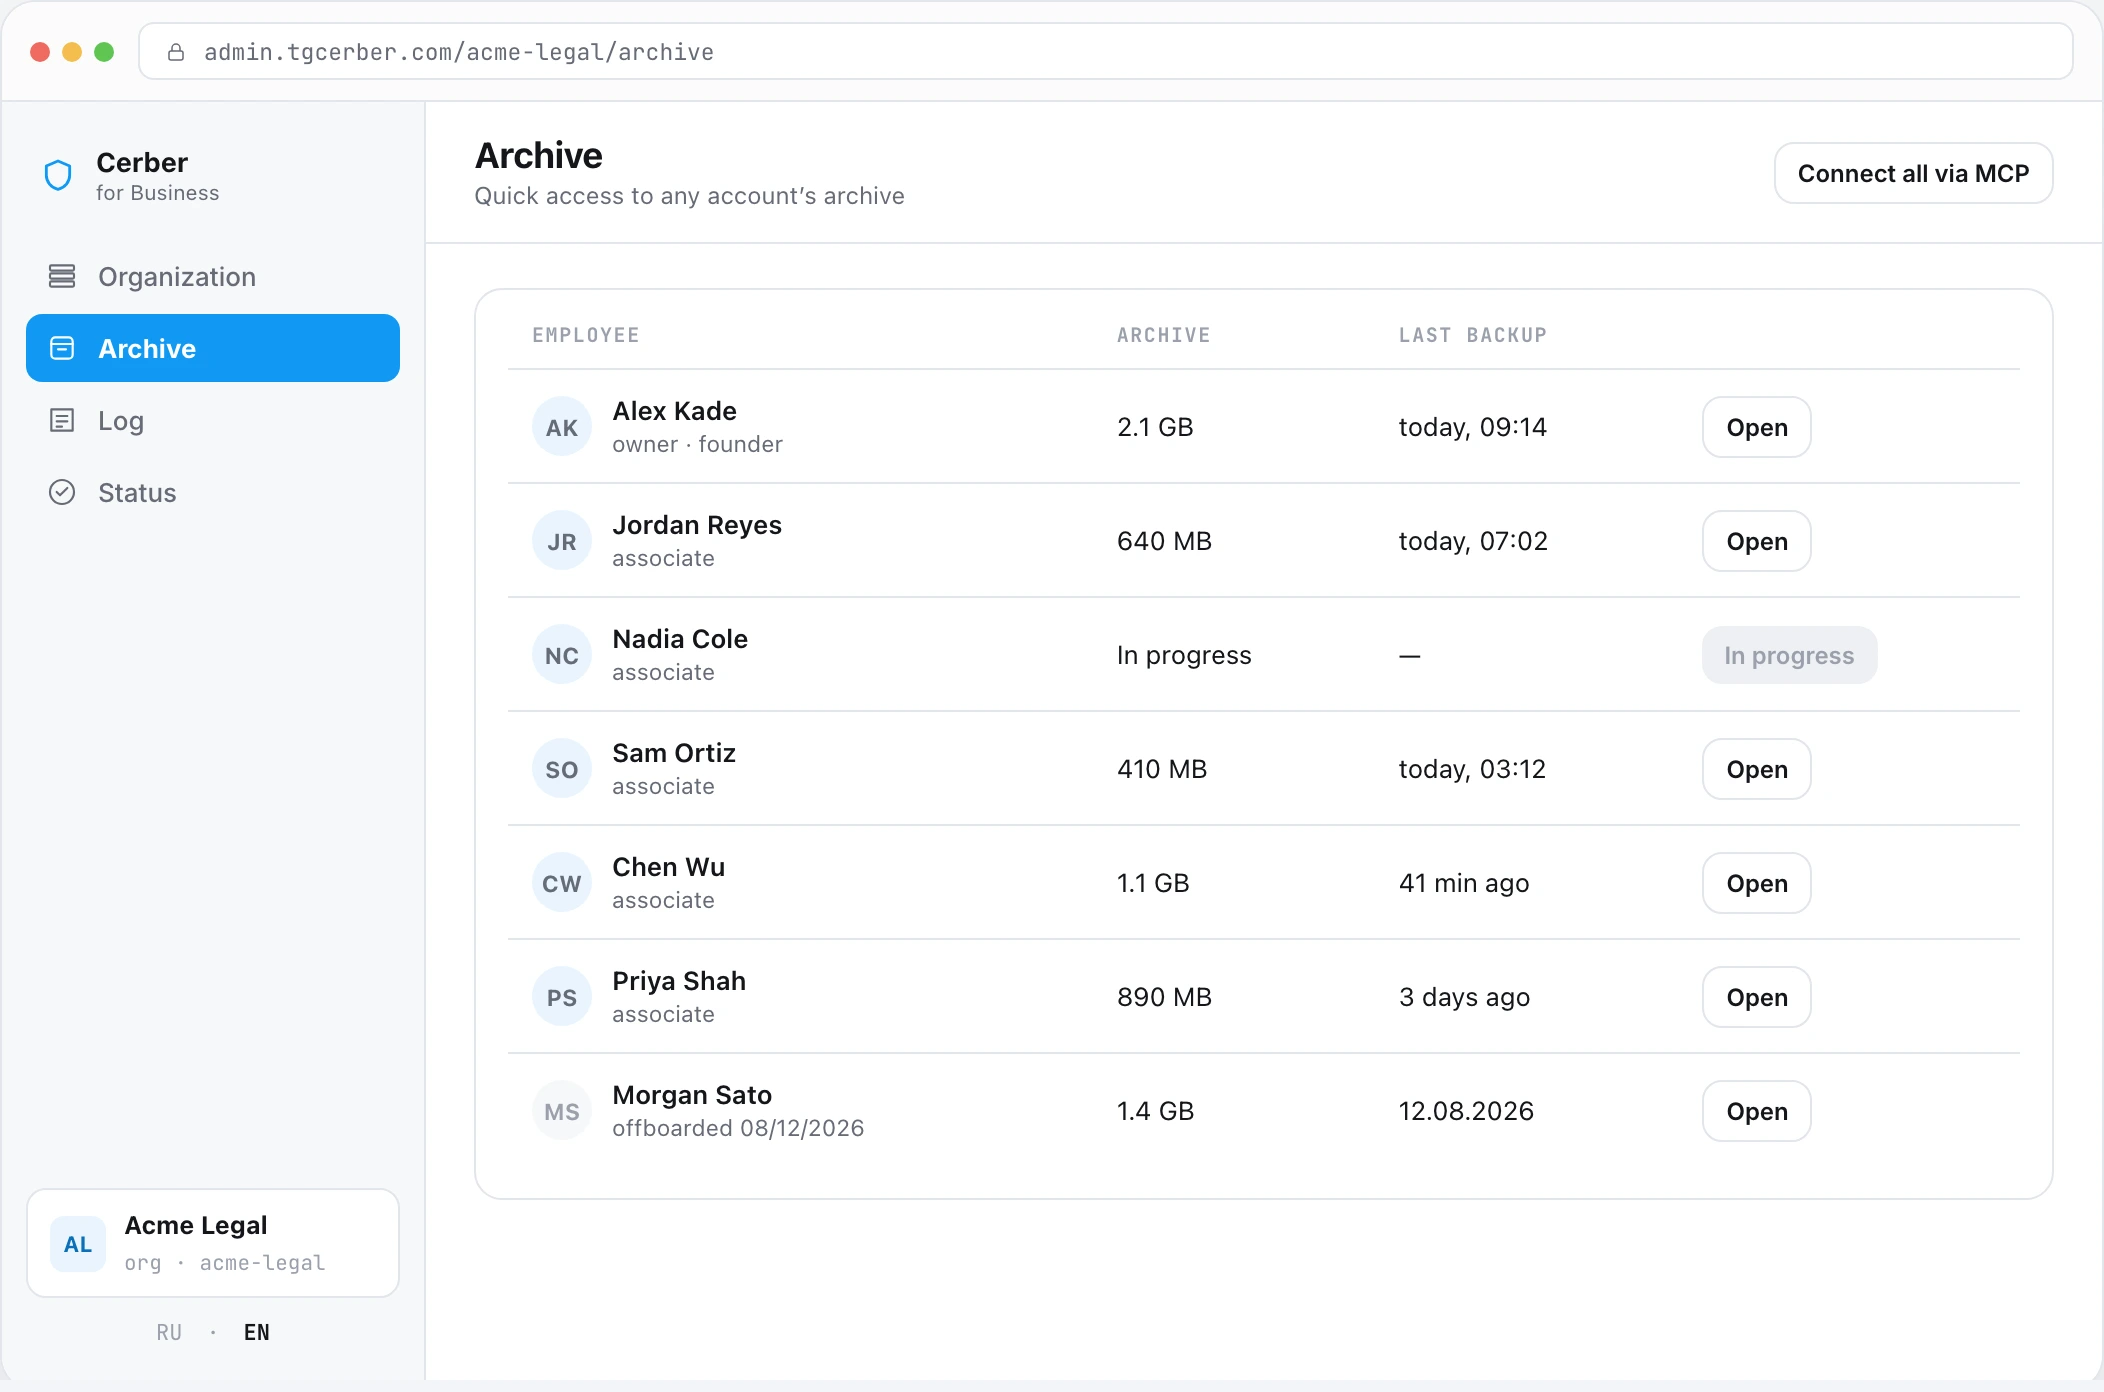
Kho lưu trữ được lưu trữ mã hóa. Để mở nó, cần có mật khẩu kho lưu trữ của tổ chức bạn.
Đọc cuộc trò chuyện, quản lý tài khoản và nhận mã đăng nhập là các quyền riêng biệt.
MCP cung cấp dữ liệu đã lưu cho AI mà bạn chọn. Việc giải mã xảy ra ở đâu tùy thuộc vào chế độ kết nối.
01 · TRUY CẬP TELEGRAM
Cerber kết nối như một phiên Telegram bổ sung, hiển thị trong danh sách thiết bị của tài khoản. Telegram cấp quyền rộng rãi cho phiên được ủy quyền. Cài đặt dịch vụ và quyền người dùng giới hạn quyền truy cập trong Cerber.
| Tính năng | Dữ liệu đã sử dụng | Mục đích |
|---|---|---|
| Protect | Các phiên hoạt động và cài đặt bảo mật tài khoản. | Giám sát các kết nối mới, thông báo cho người dùng và áp dụng các quy tắc bảo vệ đã cấu hình. |
| Archive | Lịch sử có sẵn của các cuộc trò chuyện đã kết nối, tin nhắn và tệp đính kèm được hỗ trợ. | Giữ các cuộc trò chuyện công việc và tìm các hồ sơ bạn cần. |
| MCP | Dữ liệu đã được lưu trong kho lưu trữ, trong phạm vi truy cập đã cấp. | Trả lời các yêu cầu từ AI của bạn. Giao diện lưu trữ chỉ đọc. |
Ngắt kết nối Cerber khỏi một tài khoản sẽ dừng giám sát và nhập mới. Dữ liệu đã lưu vẫn còn trong bộ nhớ của tổ chức.
02 · LƯU TRỮ VÀ KHÓA
Bảo vệ một phiên Telegram và mã hóa một kho lưu trữ phục vụ các mục đích khác nhau.
Giám sát chạy trong một môi trường bị cô lập. Khóa và phiên Telegram được bảo vệ riêng biệt khỏi giao diện quản lý, hạn chế truy cập từ các thành phần dịch vụ khác.
Kho lưu trữ được lưu trữ mã hóa, với một khóa riêng cho mỗi tổ chức. Truy cập vào các đối tượng đã lưu mà không có khóa tương ứng sẽ không tiết lộ nội dung của chúng.
Khi bạn xem kho lưu trữ trong bảng điều khiển, việc giải mã sẽ diễn ra trong trình duyệt của bạn. Mật khẩu kho lưu trữ sẽ mở khóa khóa của tổ chức. Đối với MCP, bạn chọn kết nối cục bộ hoặc đám mây riêng biệt.
Tổ chức của bạn kiểm soát mật khẩu kho lưu trữ. Hãy lưu trữ nó trong trình quản lý mật khẩu của công ty và phân công trách nhiệm truy cập. Mật khẩu kho lưu trữ bị quên không thể khôi phục được.
03 · QUYỀN TRUY CẬP TỔ CHỨC
Vai trò của quản trị viên và các tài khoản công việc được chỉ định quyết định kho lưu trữ nào họ có thể truy cập trong bảng điều khiển. Đọc các cuộc trò chuyện, quản lý phiên và nhận mã đăng nhập là các quyền riêng biệt.
Đồng ý với nhân viên về những tài khoản công việc mà công ty kết nối và dữ liệu nào sẽ được lưu giữ.
Đối với các tài khoản kết hợp các cuộc trò chuyện cá nhân và công việc, hãy thống nhất riêng về phạm vi lưu trữ và quyền. Các quy tắc tài khoản doanh nghiệp tiêu chuẩn không nên được áp dụng tự động.
Các không gian đối tác riêng biệt không có quyền truy cập chung yêu cầu thiết kế quyền khác biệt. Thảo luận về điều này trước khi nhập dữ liệu bảo mật.
04 · AI VÀ MCP
Kết nối AI của bạn với các cuộc trò chuyện công việc đã lưu để tìm kiếm thỏa thuận, tài liệu và ngữ cảnh khách hàng. MCP là chế độ chỉ đọc. AI của bạn nhận văn bản và tệp theo yêu cầu; dữ liệu đó được xử lý theo các điều khoản của nhà cung cấp AI mà bạn chọn.
Giải mã cho các phản hồi MCP diễn ra trên máy tính của bạn. Cầu nối nhận các đối tượng được mã hóa và gửi kết quả đến máy khách AI của bạn. Mật khẩu kho lưu trữ được sử dụng bởi quy trình cục bộ.
Dành cho các công ty cần giải mã lưu trữ ở phía của họ.
Dữ liệu được giải mã trên máy chủ để trả lời AI của bạn. Máy chủ sử dụng mật khẩu kho lưu trữ; nếu bạn chọn lưu nó, nó sẽ được lưu trữ mã hóa. Tổ chức của bạn chọn chế độ này khi thiết lập kết nối.
Để kết nối các công cụ AI đám mây tương thích mà không cần cầu nối cục bộ.
Thu hồi kết nối MCP thông qua token của nó. Sau khi thay đổi các tài khoản được phép, hãy thu hồi token cũ và tạo kết nối mới. Thao tác này không xóa dữ liệu đã gửi tới AI hoặc khóa đã lưu cục bộ.
05 · TRIỂN KHAI
Bản dùng thử miễn phí chạy trên đám mây của Cerber. Các công ty sử dụng cơ sở hạ tầng riêng có thể sắp xếp triển khai Enterprise riêng.
Nhóm Cerber xử lý hạ tầng và cập nhật. Bạn tạo một không gian làm việc, kết nối các tài khoản bạn cần và quản lý quyền truy cập trong bảng điều khiển.
Hệ thống, kho lưu trữ và khóa được lưu trữ trên cơ sở hạ tầng của công ty bạn. Cùng với đội ngũ kỹ thuật của bạn, chúng tôi xác định yêu cầu máy chủ, sao lưu, cập nhật và quyền truy cập hỗ trợ. Phạm vi và việc triển khai được thỏa thuận theo các điều khoản Enterprise.
06 · TÍNH LIÊN TỤC CỦA DỮ LIỆU
Archive lưu lại lịch sử trò chuyện đám mây và các tệp đính kèm được hỗ trợ. Các cuộc trò chuyện bí mật, cuộc gọi và nội dung đã xóa trước khi kết nối không được bao gồm.
Đối với các tin nhắn được lưu trữ, các phiên bản trước và dấu hiệu xóa được giữ lại. Các phiên bản từ trước khi bắt đầu lưu trữ không thể được khôi phục.
Các bản ghi đã lưu vẫn còn trong kho lưu trữ khi quyền truy cập Telegram bị mất hoặc nhân viên nghỉ việc. Quyền truy cập tuân theo các quyền và gói đăng ký của tổ chức bạn.
Khi Telegram không khả dụng, các lượt nhập mới sẽ tiếp tục khi kết nối được khôi phục. Quyền truy cập vào dữ liệu đã lưu phụ thuộc vào tính khả dụng của Cerber.
TEAM
Cerber được đồng xây dựng bởi XFounders, XF Labs và OQTACORE.
Kinh doanh & Chiến lược
Phát triển & Đối tác
Công nghệ
Tài chính & Vận hành
Câu hỏi thường gặp
Bắt đầu với các tài khoản bạn cần trong bản dùng thử miễn phí. Để thảo luận về bảo mật và triển khai trước, hãy đặt lịch demo.
14 ngày · Protect + Archive · tối đa 5 tài khoản và 75 GB · không yêu cầu thẻ
Bản dùng thử bắt đầu từ lần đăng nhập nền tảng đầu tiên của bạn sau khi hoàn tất đăng ký. Việc kết nối Telegram và nhập kho lưu trữ không làm thay đổi thời gian đó.