Uma chave de organização separada
O arquivo é armazenado criptografado. Para abri-lo, é necessária a senha de arquivo da sua organização.
TRUST CENTER
Cerber monitora suas contas de trabalho no Telegram e salva conversas em um arquivo criptografado. Você gerencia o acesso da sua equipe e escolhe como conectar suas ferramentas de IA.
14 dias · Protect + Archive · até 5 contas e 75 GB · não é necessário cartão
Cerber é um serviço independente e não é afiliado ao Telegram.
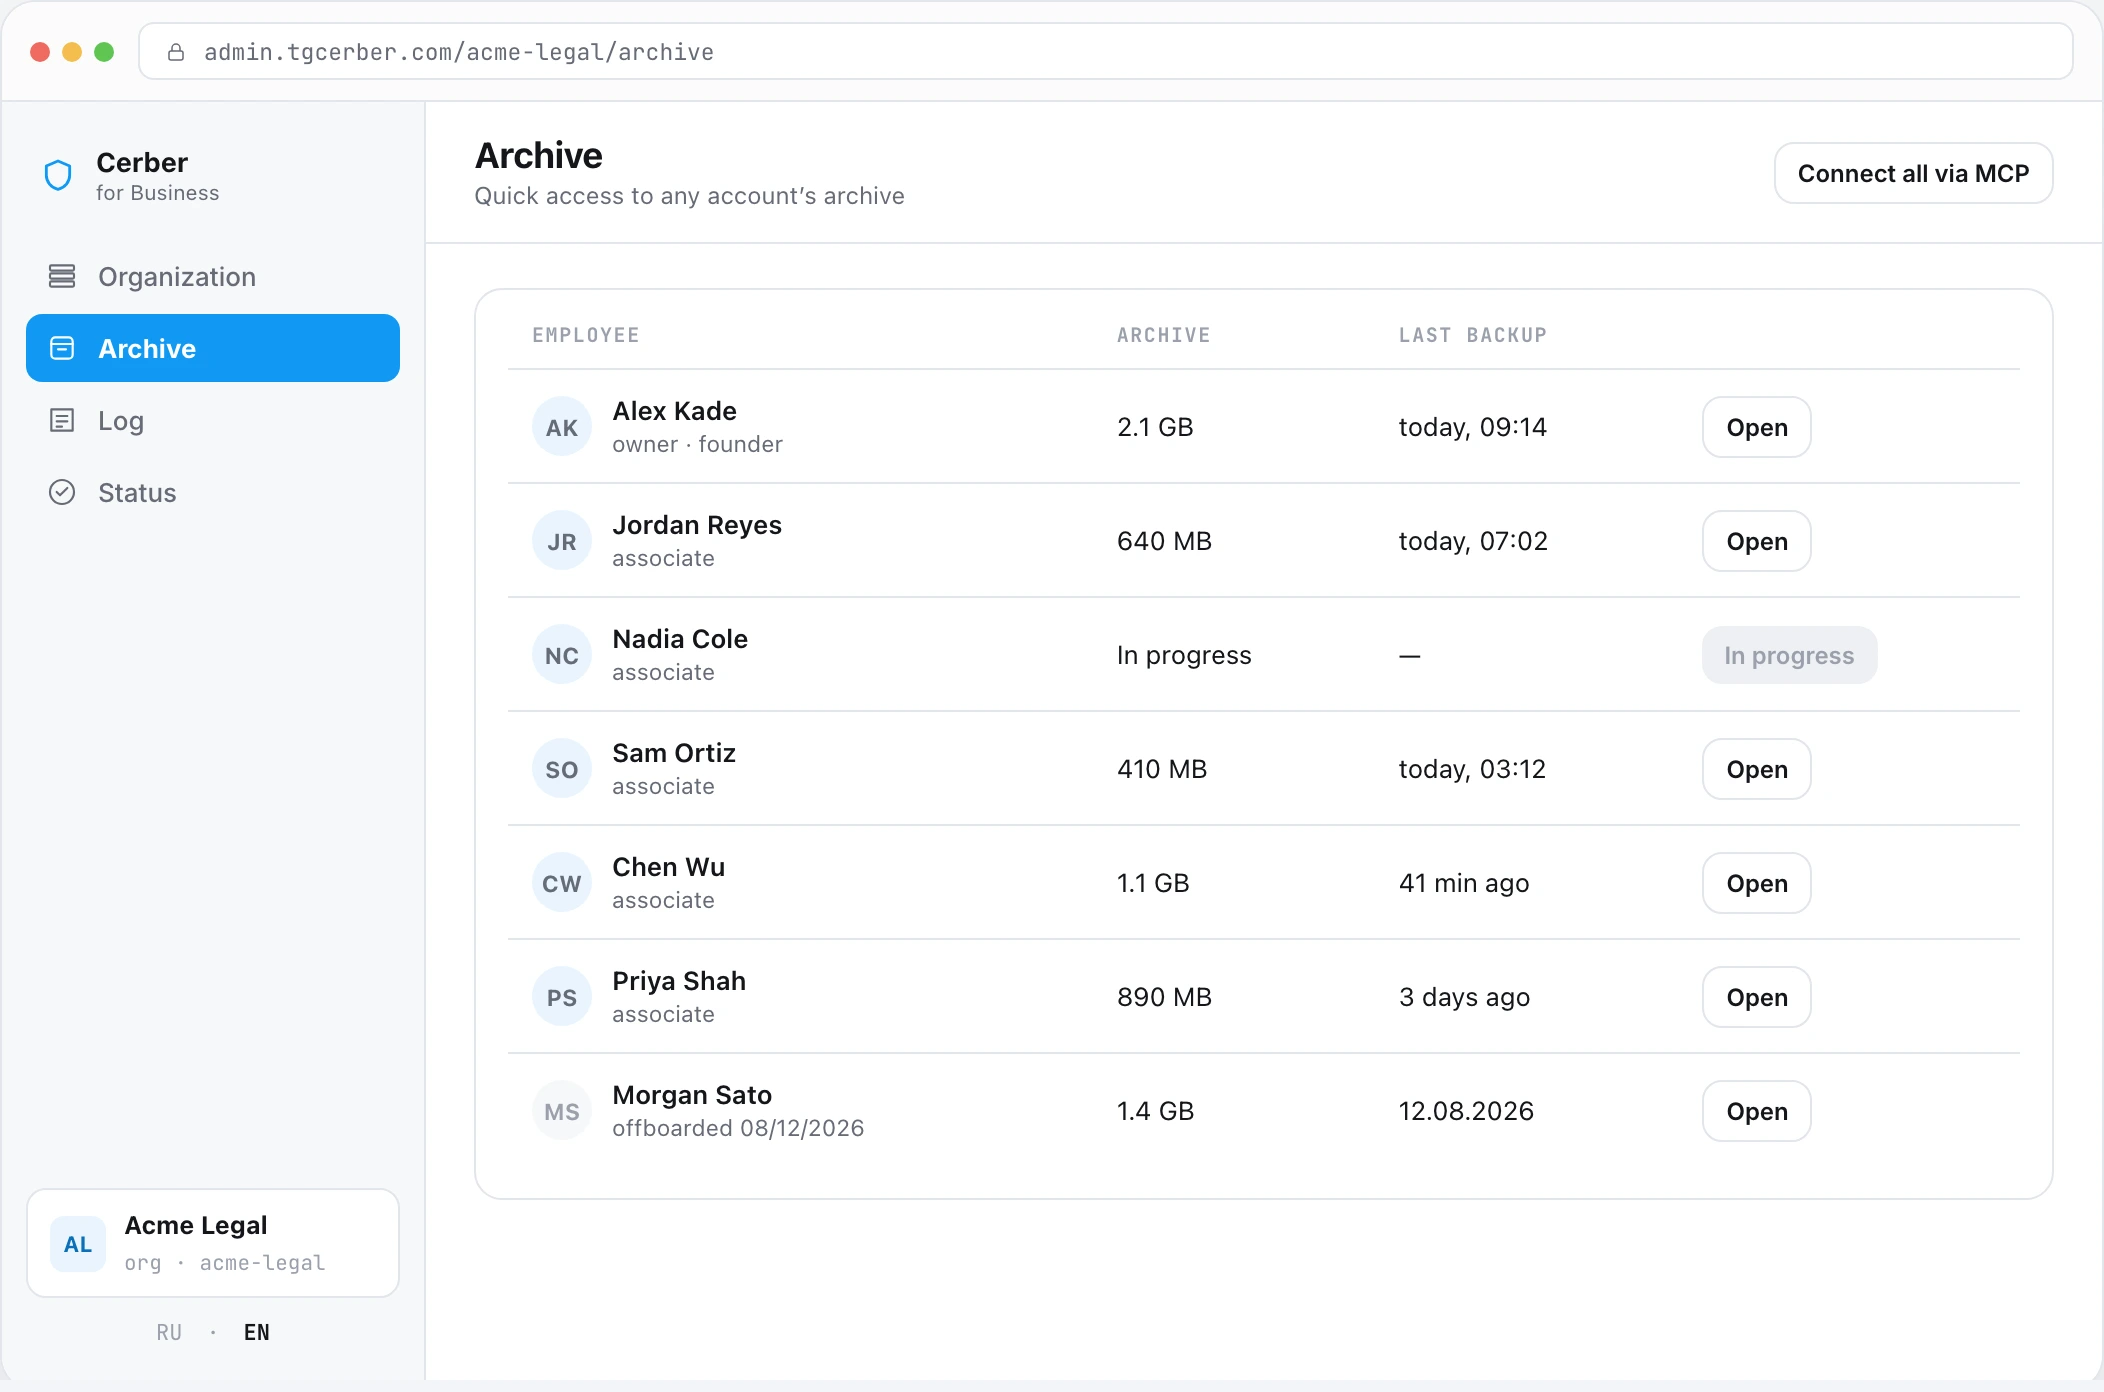
O arquivo é armazenado criptografado. Para abri-lo, é necessária a senha de arquivo da sua organização.
Ler conversas, gerenciar contas e receber códigos de login são permissões separadas.
O MCP fornece dados salvos à IA que você escolher. Onde a descriptografia ocorre depende do modo de conexão.
01 · ACESSO AO TELEGRAM
Cerber se conecta como uma sessão adicional do Telegram, visível na lista de dispositivos da conta. O Telegram concede amplas permissões a uma sessão autorizada. As configurações do serviço e as permissões do usuário limitam o acesso dentro do Cerber.
| Funcionalidade | Dados utilizados | Propósito |
|---|---|---|
| Protect | Sessões ativas e configurações de segurança da conta. | Monitore novas conexões, notifique usuários e aplique regras de proteção configuradas. |
| Archive | Histórico disponível de chats conectados, mensagens e anexos compatíveis. | Mantenha as conversas de trabalho e encontre os registros de que precisa. |
| MCP | Dados já salvos no arquivo, dentro do escopo de acesso concedido. | Responda a solicitações da sua IA. A interface do arquivo é somente leitura. |
Desconectar o Cerber de uma conta interrompe o monitoramento e novas importações. Dados já salvos permanecem no armazenamento da organização.
02 · ARMAZENAMENTO E CHAVES
Proteger uma sessão do Telegram e criptografar um arquivo servem a propósitos diferentes.
O monitoramento é executado em um ambiente isolado. Chaves e sessões do Telegram são protegidas separadamente da interface de gerenciamento, limitando o acesso de outros componentes do serviço.
O arquivo é armazenado criptografado, com uma chave separada para cada organização. O acesso a objetos salvos sem a chave correspondente não revela seu conteúdo.
Quando você visualiza o arquivo no console, a descriptografia ocorre no seu navegador. A senha do arquivo desbloqueia a chave da organização. Para MCP, você escolhe uma conexão local ou na nuvem separadamente.
Sua organização controla a senha do arquivo. Mantenha-a no seu gerenciador de senhas corporativo e atribua a responsabilidade pelo acesso. Uma senha de arquivo esquecida não pode ser recuperada.
03 · PERMISSÕES DA ORGANIZAÇÃO
O papel do administrador e as contas de trabalho atribuídas determinam quais arquivos eles podem acessar no console. Ler conversas, gerenciar sessões e receber códigos de login são permissões separadas.
Acorde com os funcionários quais contas de trabalho a empresa conecta e quais dados ela retém.
Para contas que misturam conversas pessoais e de trabalho, concorde separadamente sobre o escopo e as permissões do arquivo. Regras padrão de contas corporativas não devem ser aplicadas automaticamente.
Espaços de parceiros separados, sem acesso compartilhado, requerem um design de permissão distinto. Discuta isso antes de importar dados confidenciais.
04 · IA E MCP
Conecte sua IA a conversas de trabalho salvas para encontrar acordos, documentos e contexto de clientes. O MCP é somente leitura. Sua IA recebe texto e arquivos mediante solicitação; esses dados são processados sob os termos do provedor de IA escolhido.
A descriptografia para respostas do MCP ocorre no seu computador. A ponte recebe objetos criptografados e envia o resultado para o seu cliente de IA. A senha do arquivo é usada pelo processo local.
Para empresas que precisam de decodificação de arquivo por conta própria.
Os dados são descriptografados no servidor para responder à sua IA. O servidor usa a senha do arquivo; se você optar por salvá-la, ela será armazenada criptografada. Sua organização seleciona este modo ao configurar a conexão.
Para conectar ferramentas de IA na nuvem compatíveis sem uma ponte local.
Revogue uma conexão MCP através de seu token. Após alterar as contas permitidas, revogue o token antigo e crie uma nova conexão. Isso não exclui dados já enviados a uma IA ou chaves já salvas localmente.
05 · IMPLANTAÇÃO
O teste gratuito funciona na nuvem da Cerber. Empresas que usam sua própria infraestrutura podem organizar uma implantação Enterprise separada.
A equipe Cerber gerencia a infraestrutura e as atualizações. Você cria um espaço de trabalho, conecta as contas que precisa e gerencia o acesso no console.
O sistema, arquivo e chaves são hospedados na infraestrutura da sua empresa. Juntamente com sua equipe técnica, definimos os requisitos do servidor, backups, atualizações e acesso ao suporte. O escopo e o lançamento são acordados sob termos Enterprise.
06 · CONTINUIDADE DOS DADOS
O Archive salva o histórico de chat na nuvem disponível e anexos compatíveis. Chats secretos, chamadas e conteúdo excluídos antes da conexão não estão incluídos.
Para mensagens capturadas pelo arquivo, versões anteriores e marcadores de exclusão são retidos. Versões de antes do início do arquivamento não podem ser reconstruídas.
Registros salvos permanecem no arquivo quando o acesso ao Telegram é perdido ou um funcionário sai. O acesso segue as permissões e a assinatura da sua organização.
Quando o Telegram está indisponível, novas importações são retomadas assim que a conexão retorna. O acesso aos dados salvos depende da disponibilidade do Cerber.
EQUIPE
Cerber é desenvolvido em conjunto por XFounders, XF Labs e OQTACORE.
Negócios e Estratégia
Desenvolvimento e Parcerias
Tecnologia
Finanças e Operações
Perguntas Frequentes
Comece com as contas que você precisa em um teste grátis. Para discutir segurança e implementação primeiro, agende uma demonstração.
14 dias · Protect + Archive · até 5 contas e 75 GB · não é necessário cartão
O teste começa no seu primeiro login na plataforma após a conclusão do registro. Conectar o Telegram e importar o arquivo não alteram esse período.