Окремий ключ організації
Архів зберігається зашифрованим. Для його відкриття потрібен пароль архіву вашої організації.
TRUST CENTER
Cerber відстежує ваші робочі облікові записи Telegram і зберігає розмови в зашифрованому архіві. Ви керуєте доступом вашої команди та обираєте, як підключати свої інструменти ШІ.
14 днів · Protect + Archive · до 5 акаунтів та 75 ГБ · картка не потрібна
Cerber є незалежним сервісом і не афілійований з Telegram.
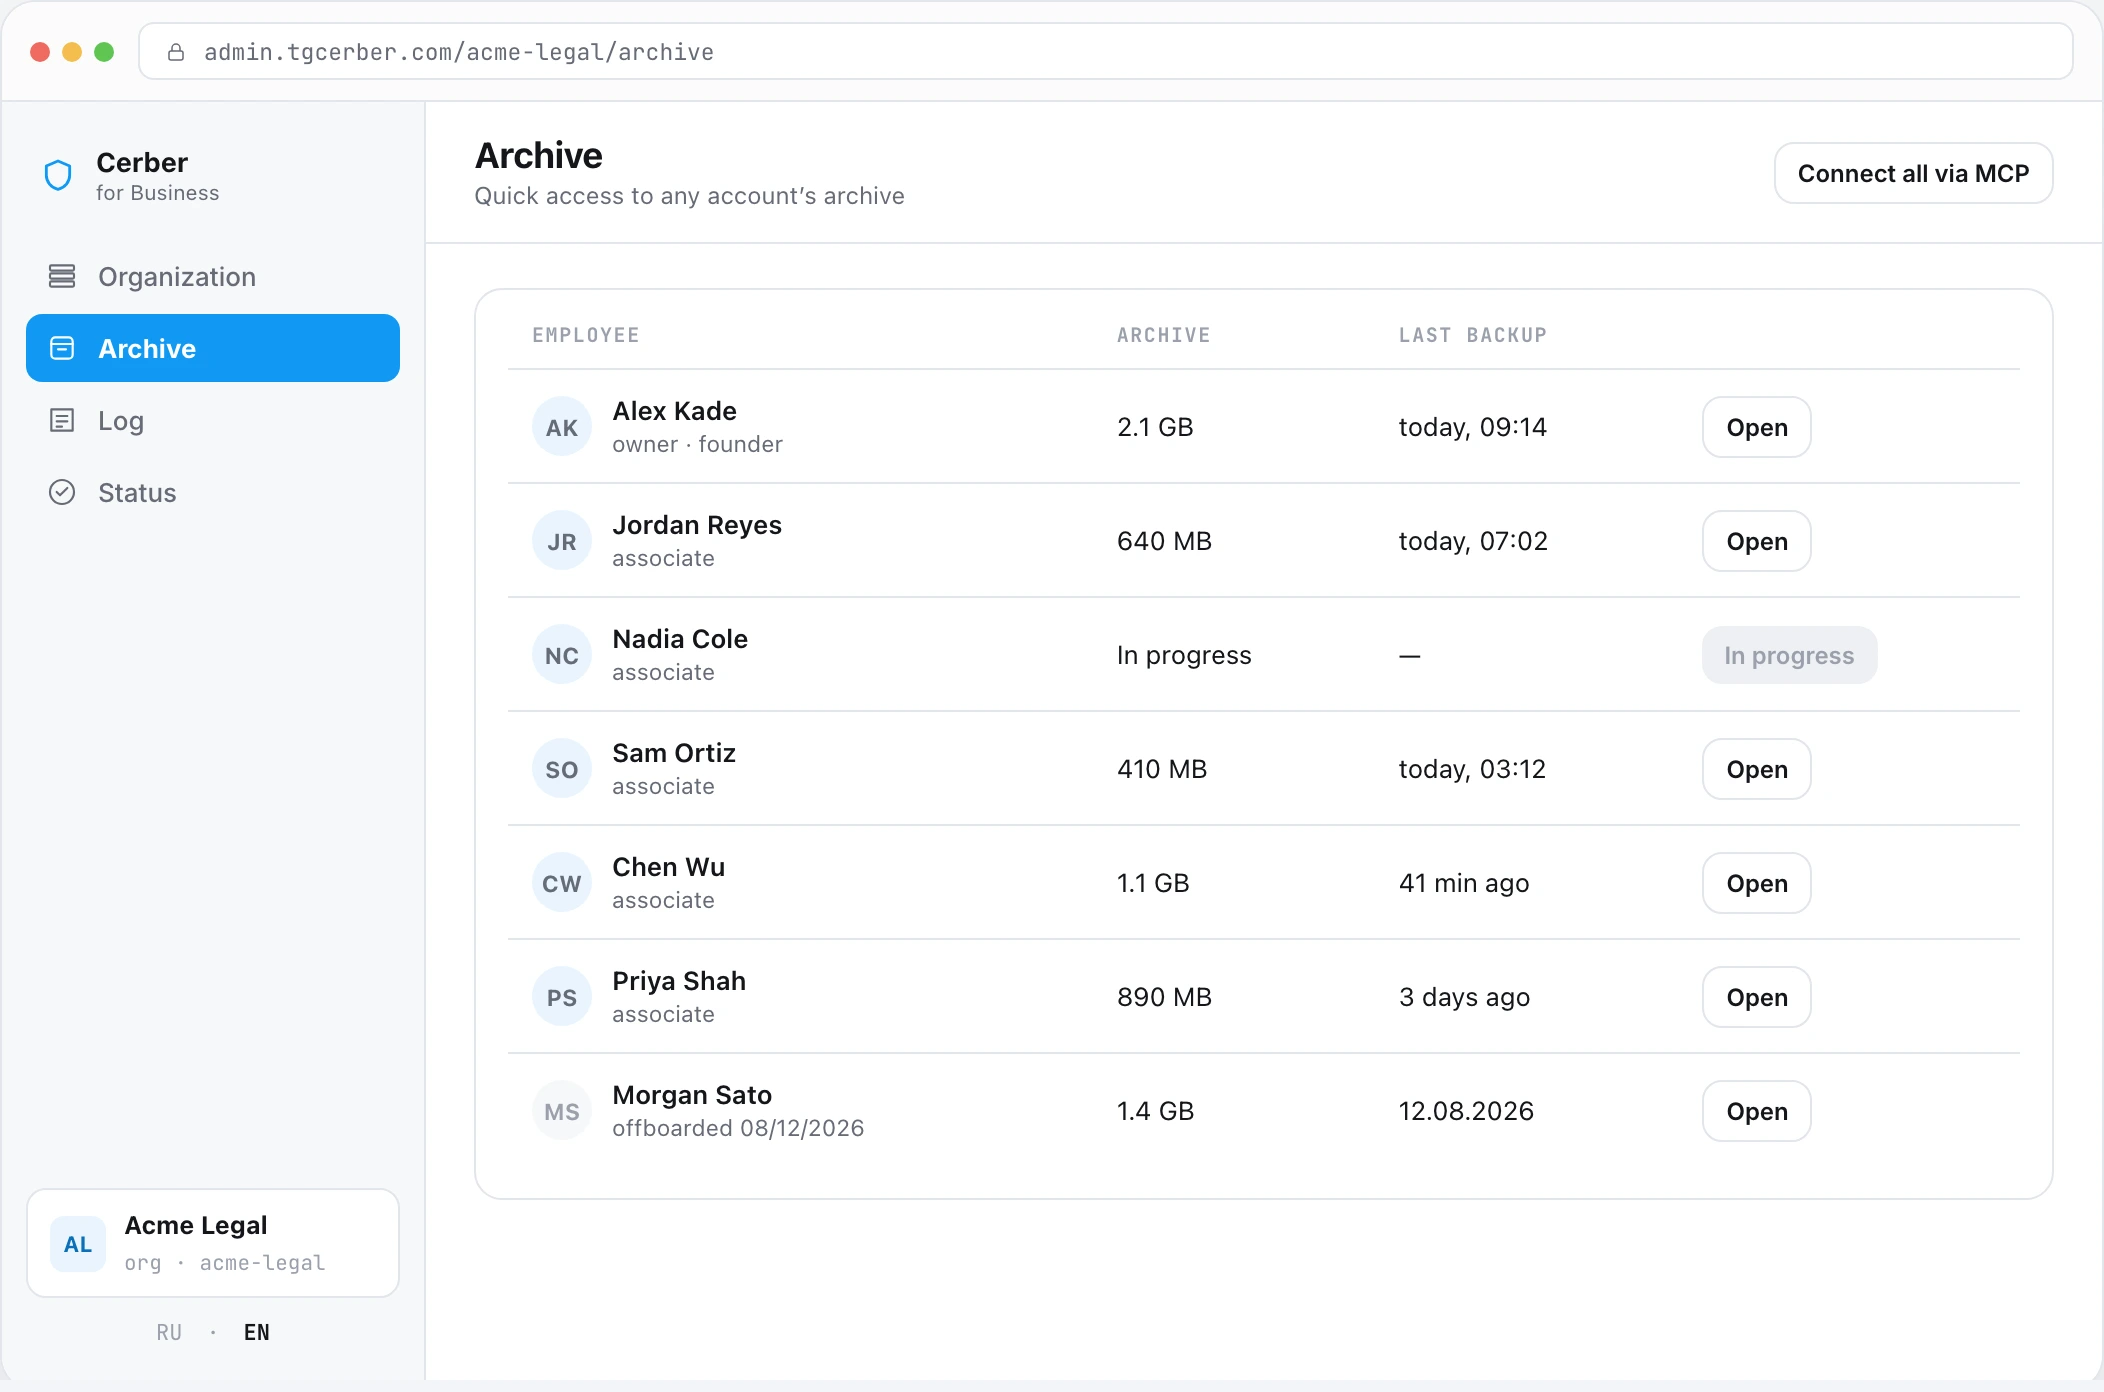
Архів зберігається зашифрованим. Для його відкриття потрібен пароль архіву вашої організації.
Читання розмов, керування акаунтами та отримання кодів входу – це окремі дозволи.
MCP надає збережені дані обраному вами ШІ. Місце розшифровки залежить від режиму підключення.
01 · ДОСТУП ДО TELEGRAM
Cerber підключається як додаткова сесія Telegram, видима у списку пристроїв облікового запису. Telegram надає авторизованій сесії широкі дозволи. Налаштування сервісу та дозволи користувачів обмежують доступ всередині Cerber.
| Функція | Використані дані | Призначення |
|---|---|---|
| Protect | Активні сесії та налаштування безпеки облікового запису. | Монітор нових підключень, сповіщає користувачів та застосовує налаштовані правила захисту. |
| Archive | Доступна історія підключених чатів, повідомлень та підтримуваних вкладень. | Зберігайте робочі розмови та знаходьте потрібні записи. |
| MCP | Дані вже збережено в архіві, у межах наданого доступу. | Відповідайте на запити від вашого ШІ. Інтерфейс архіву доступний лише для читання. |
Відключення Cerber від акаунта зупиняє моніторинг та нові імпорти. Дані, що вже збережені, залишаються у сховищі організації.
02 · ЗБЕРІГАННЯ ТА КЛЮЧІ
Захист сесії Telegram та шифрування архіву служать різним цілям.
Моніторинг працює в ізольованому середовищі. Ключі та сесії Telegram захищені окремо від інтерфейсу управління, обмежуючи доступ з інших компонентів сервісу.
Архів зберігається зашифрованим, з окремим ключем для кожної організації. Доступ до збережених об'єктів без відповідного ключа не розкриває їхнього вмісту.
Коли ви переглядаєте архів у консолі, дешифрування відбувається у вашому браузері. Пароль архіву розблоковує ключ організації. Для MCP ви окремо обираєте локальне або хмарне підключення.
Ваша організація контролює пароль до архіву. Зберігайте його у своєму корпоративному менеджері паролів і призначте відповідального за доступ. Забутий пароль до архіву неможливо відновити.
03 · ДОЗВОЛИ ОРГАНІЗАЦІЇ
Роль адміністратора та призначені робочі акаунти визначають, до яких архівів він має доступ у консолі. Читання розмов, керування сесіями та отримання кодів входу є окремими дозволами.
Узгодьте з працівниками, які робочі облікові записи компанія підключає та які дані зберігає.
Для облікових записів, що поєднують особисті та робочі розмови, узгодьте обсяг архіву та дозволи окремо. Стандартні правила корпоративних облікових записів не повинні застосовуватися автоматично.
Окремі партнерські простори без спільного доступу вимагають окремого дизайну дозволів. Обговоріть це перед імпортом конфіденційних даних.
04 · ШІ ТА MCP
Підключіть свій ШІ до збережених робочих розмов, щоб знаходити угоди, документи та контекст клієнтів. MCP доступний лише для читання. Ваш ШІ отримує текст та файли за запитом; ці дані обробляються згідно з умовами обраного вами постачальника ШІ.
Розшифровка для відповідей MCP відбувається на вашому комп'ютері. Міст отримує зашифровані об'єкти та надсилає результат вашому клієнту ШІ. Пароль архіву використовується локальним процесом.
Для компаній, яким потрібна розшифровка архіву на власному боці.
Дані розшифровуються на сервері, щоб надати відповіді вашому ШІ. Сервер використовує пароль архіву; якщо ви вирішите зберегти його, він зберігається в зашифрованому вигляді. Ваша організація обирає цей режим під час налаштування з'єднання.
Для підключення сумісних хмарних інструментів ШІ без локального моста.
Відкликайте з’єднання MCP за допомогою його токена. Після зміни дозволених акаунтів відкликайте старий токен і створіть нове з’єднання. Це не видаляє дані, вже надіслані до ШІ, або ключі, вже збережені локально.
05 · РОЗГОРТАННЯ
Безкоштовна пробна версія працює в хмарі Cerber. Компанії, що використовують власну інфраструктуру, можуть домовитися про окреме розгортання Enterprise.
Команда Cerber займається інфраструктурою та оновленнями. Ви створюєте робочий простір, підключаєте потрібні акаунти та керуєте доступом у консолі.
Система, архів та ключі розміщуються на інфраструктурі вашої компанії. Разом з вашою технічною командою ми визначаємо вимоги до серверів, резервного копіювання, оновлень та доступу до підтримки. Обсяг та запуск узгоджуються відповідно до умов Enterprise.
06 · БЕЗПЕРЕРВНІСТЬ ДАНИХ
Archive зберігає доступну історію хмарних чатів та підтримувані вкладення. Секретні чати, дзвінки та вміст, видалений до підключення, не включаються.
Для повідомлень, захоплених архівом, зберігаються попередні версії та маркери видалення. Версії до початку архівування не можуть бути відновлені.
Збережені записи залишаються в архіві, коли доступ до Telegram втрачено або співробітник звільняється. Доступ відповідає дозволам та підписці вашої організації.
Коли Telegram недоступний, нові імпорти відновлюються, як тільки з'єднання повертається. Доступ до збережених даних залежить від доступності Cerber.
КОМАНДА
Cerber створено спільно XFounders, XF Labs та OQTACORE.
Бізнес та Стратегія
Розвиток та партнерство
Технології
Фінанси та операції
FAQ
Почніть з акаунтів, які вам потрібні, на безкоштовному пробному періоді. Щоб спочатку обговорити безпеку та розгортання, забронюйте демонстрацію.
14 днів · Protect + Archive · до 5 акаунтів та 75 ГБ · картка не потрібна
Пробна версія починається з вашого першого входу на платформу після завершення реєстрації. Підключення Telegram та імпорт архіву не змінюють цей період.