Kunci organisasi terpisah
Arsip disimpan terenkripsi. Membukanya memerlukan kata sandi arsip organisasi Anda.
TRUST CENTER
Cerber memantau akun Telegram pekerjaan Anda dan menyimpan percakapan dalam arsip terenkripsi. Anda mengelola akses tim Anda dan memilih cara menghubungkan alat AI Anda.
14 hari · Protect + Archive · hingga 5 akun dan 75 GB · tidak perlu kartu
Cerber adalah layanan independen dan tidak berafiliasi dengan Telegram.
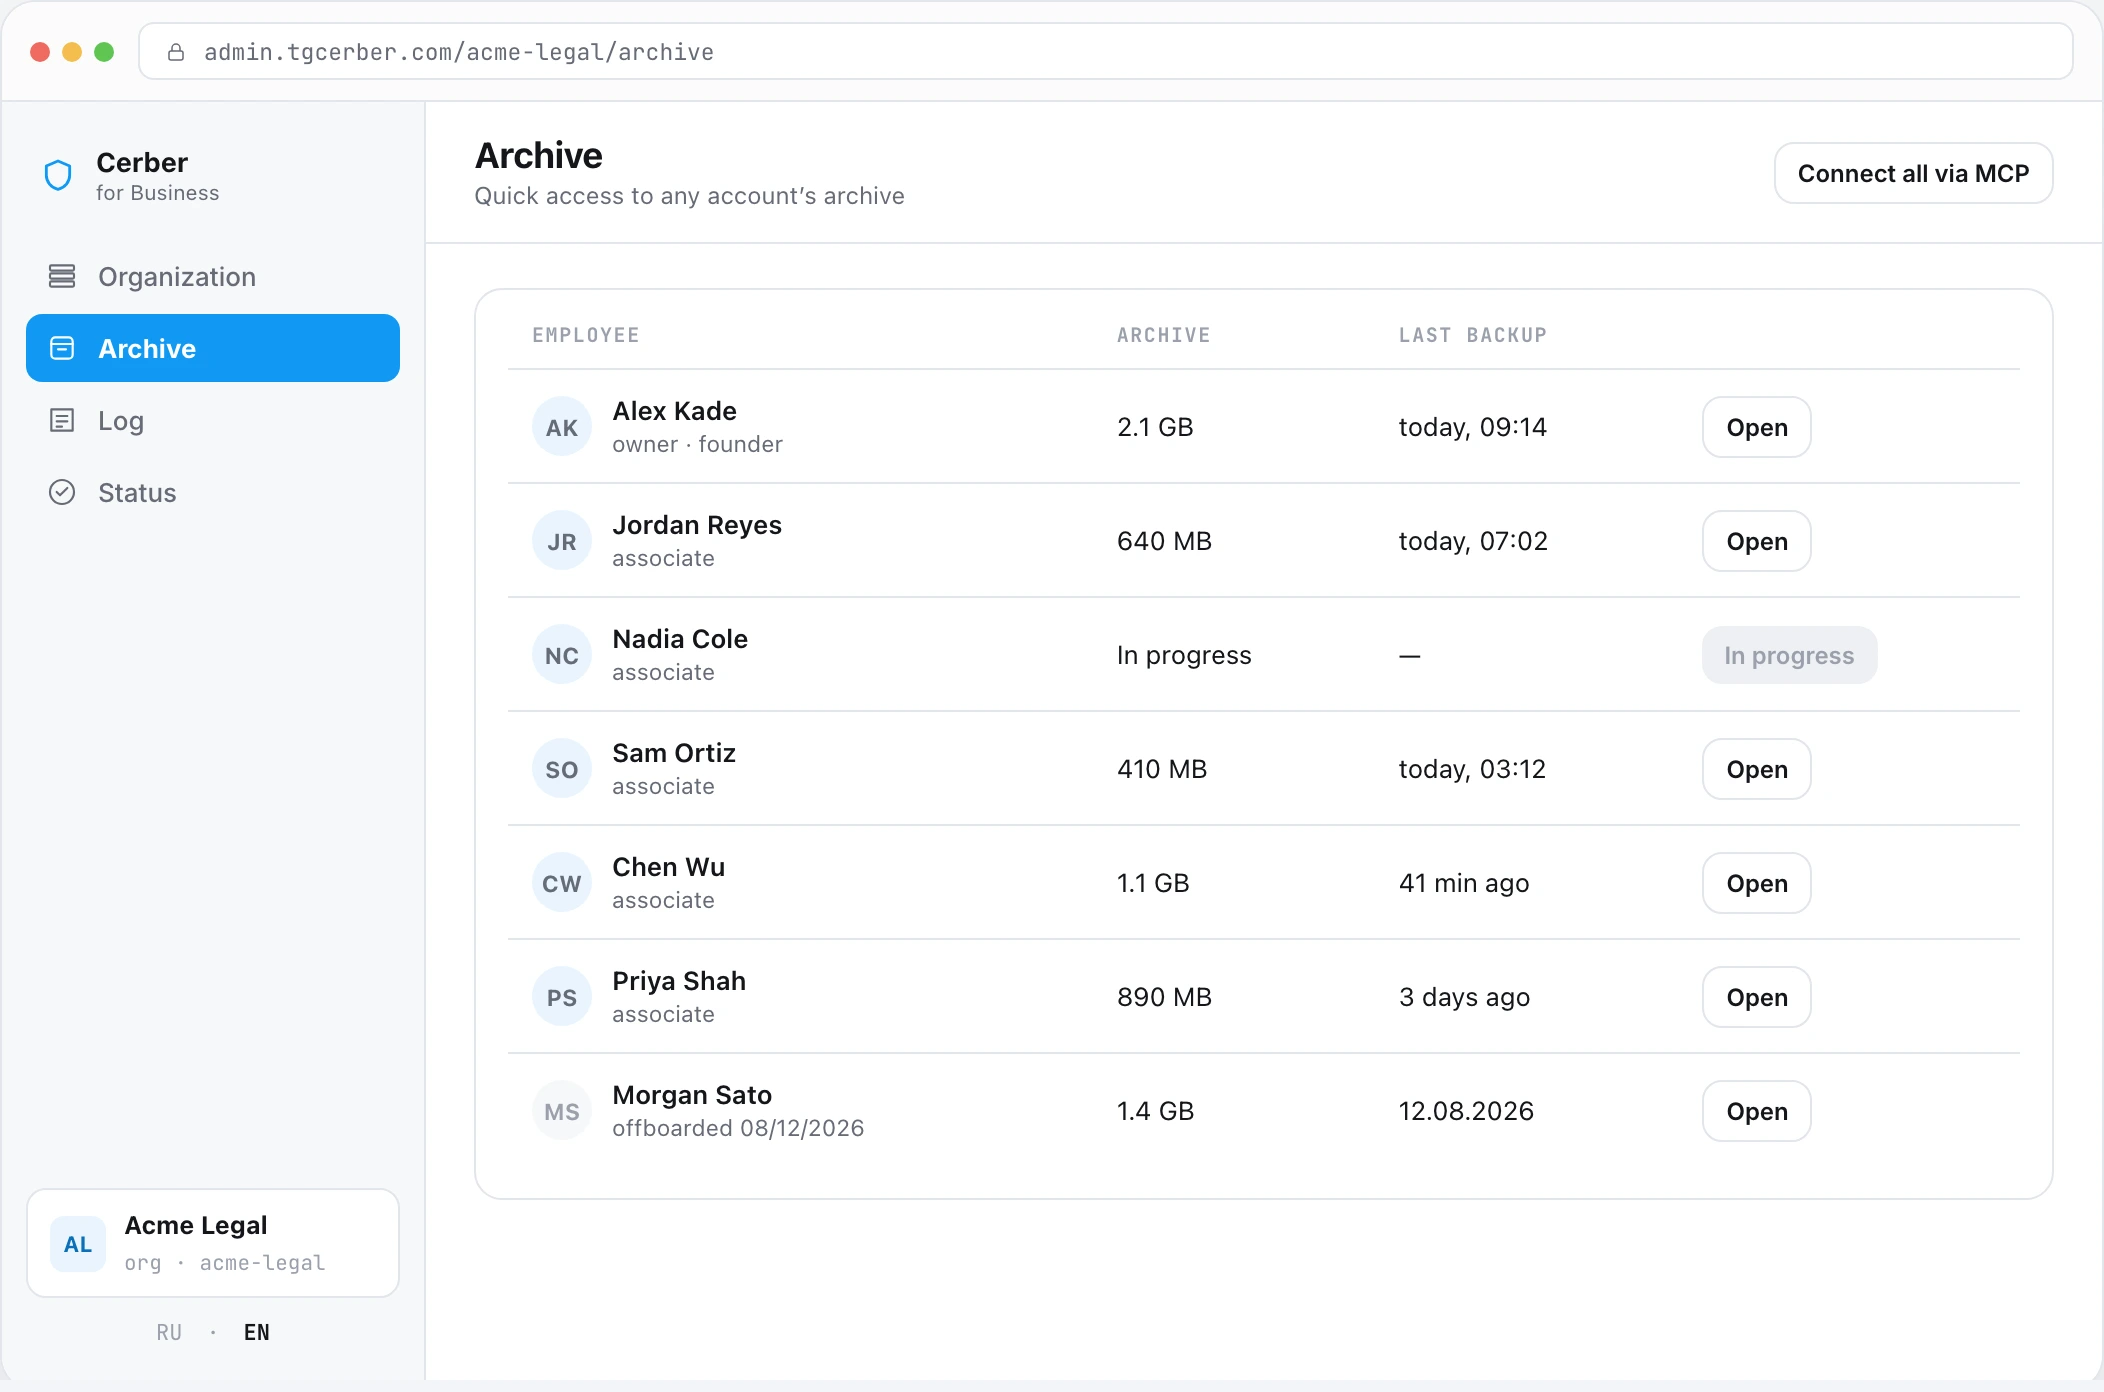
Arsip disimpan terenkripsi. Membukanya memerlukan kata sandi arsip organisasi Anda.
Membaca percakapan, mengelola akun, dan menerima kode login adalah izin yang terpisah.
MCP memberikan data yang disimpan ke AI yang kamu pilih. Di mana dekripsi terjadi tergantung pada mode koneksi.
01 · AKSES TELEGRAM
Cerber terhubung sebagai sesi Telegram tambahan, terlihat dalam daftar perangkat akun. Telegram memberikan izin luas kepada sesi yang diotorisasi. Pengaturan layanan dan izin pengguna membatasi akses dalam Cerber.
| Fitur | Data yang digunakan | Tujuan |
|---|---|---|
| Protect | Sesi aktif dan pengaturan keamanan akun. | Memantau koneksi baru, memberi tahu pengguna, dan menerapkan aturan perlindungan yang dikonfigurasi. |
| Archive | Riwayat chat terhubung, pesan, dan lampiran yang didukung tersedia. | Simpan percakapan kerja dan temukan catatan yang kamu butuhkan. |
| MCP | Data sudah tersimpan di arsip, dalam cakupan akses yang diberikan. | Jawab permintaan dari AI Anda. Antarmuka arsip bersifat hanya baca. |
Memutus Cerber dari sebuah akun akan menghentikan pemantauan dan impor baru. Data yang sudah tersimpan tetap ada di penyimpanan organisasi.
02 · PENYIMPANAN DAN KUNCI
Melindungi sesi Telegram dan mengenkripsi arsip memiliki tujuan yang berbeda.
Pemantauan berjalan di lingkungan terisolasi. Kunci dan sesi Telegram dilindungi secara terpisah dari antarmuka manajemen, membatasi akses dari komponen layanan lain.
Arsip disimpan terenkripsi, dengan kunci terpisah untuk setiap organisasi. Akses ke objek yang disimpan tanpa kunci yang sesuai tidak akan mengungkapkan isinya.
Saat kamu melihat arsip di konsol, dekripsi terjadi di browser kamu. Kata sandi arsip membuka kunci organisasi. Untuk MCP, kamu memilih koneksi lokal atau cloud secara terpisah.
Organisasi kamu mengontrol kata sandi arsip. Simpan di pengelola kata sandi perusahaan kamu dan tetapkan tanggung jawab untuk akses. Kata sandi arsip yang terlupakan tidak dapat dipulihkan.
03 · IZIN ORGANISASI
Peran administrator dan akun kerja yang ditetapkan menentukan arsip mana yang dapat mereka akses di konsol. Membaca percakapan, mengelola sesi, dan menerima kode login adalah izin terpisah.
Setujui dengan karyawan akun kerja mana yang akan dihubungkan perusahaan dan data mana yang akan disimpannya.
Untuk akun yang mencampur percakapan pribadi dan pekerjaan, sepakati cakupan arsip dan izin secara terpisah. Aturan akun perusahaan standar tidak boleh diterapkan secara otomatis.
Ruang mitra terpisah tanpa akses bersama memerlukan desain izin yang berbeda. Diskusikan ini sebelum mengimpor data rahasia.
04 · AI DAN MCP
Hubungkan AI Anda ke percakapan kerja yang tersimpan untuk menemukan perjanjian, dokumen, dan konteks klien. MCP bersifat hanya-baca. AI Anda menerima teks dan file berdasarkan permintaan; data tersebut diproses berdasarkan ketentuan penyedia AI pilihan Anda.
Dekripsi untuk respons MCP terjadi di komputer Anda. Bridge menerima objek terenkripsi dan mengirimkan hasilnya ke klien AI Anda. Kata sandi arsip digunakan oleh proses lokal.
Untuk perusahaan yang memerlukan dekripsi arsip di pihak mereka sendiri.
Data didekripsi di server untuk menjawab AI Anda. Server menggunakan kata sandi arsip; jika Anda memilih untuk menyimpannya, itu akan disimpan dalam keadaan terenkripsi. Organisasi Anda memilih mode ini saat mengatur koneksi.
Untuk menghubungkan alat AI cloud yang kompatibel tanpa jembatan lokal.
Cabut koneksi MCP melalui tokennya. Setelah mengubah akun yang diizinkan, cabut token lama dan buat koneksi baru. Ini tidak menghapus data yang sudah dikirim ke AI atau kunci yang sudah disimpan secara lokal.
05 · DEPLOYMENT
Uji coba gratis berjalan di cloud Cerber. Perusahaan yang menggunakan infrastruktur mereka sendiri dapat mengatur penyebaran Enterprise terpisah.
Tim Cerber menangani infrastruktur dan pembaruan. Anda membuat ruang kerja, menghubungkan akun yang Anda butuhkan, dan mengelola akses di konsol.
Sistem, arsip, dan kunci di-host di infrastruktur perusahaan Anda. Bersama tim teknis Anda, kami menentukan persyaratan server, pencadangan, pembaruan, dan akses dukungan. Lingkup dan peluncuran disepakati di bawah persyaratan Enterprise.
06 · KONTINUITAS DATA
Archive menyimpan riwayat chat cloud yang tersedia dan lampiran yang didukung. Chat rahasia, panggilan, dan konten yang dihapus sebelum koneksi tidak termasuk.
Untuk pesan yang ditangkap oleh arsip, versi sebelumnya dan penanda penghapusan tetap dipertahankan. Versi sebelum pengarsipan dimulai tidak dapat direkonstruksi.
Catatan yang disimpan tetap berada di arsip saat akses ke Telegram hilang atau karyawan berhenti. Akses mengikuti izin dan langganan organisasi Anda.
Ketika Telegram tidak tersedia, impor baru akan dilanjutkan setelah koneksi kembali. Akses ke data yang disimpan bergantung pada ketersediaan Cerber.
TIM
Cerber dibangun bersama oleh XFounders, XF Labs, dan OQTACORE.
Bisnis & Strategi
Pengembangan & Kemitraan
Teknologi
Keuangan & Operasi
Pertanyaan Umum
Mulai dengan akun yang Anda butuhkan dalam uji coba gratis. Untuk membahas keamanan dan penerapan terlebih dahulu, pesan demo.
14 hari · Protect + Archive · hingga 5 akun dan 75 GB · tidak perlu kartu
Uji coba dimulai pada login platform pertama Anda setelah pendaftaran selesai. Menghubungkan Telegram dan mengimpor arsip tidak mengubah periode tersebut.