एक अलग संगठन कुंजी
आर्काइव एन्क्रिप्टेड रूप से संग्रहीत है। इसे खोलने के लिए आपके संगठन के आर्काइव पासवर्ड की आवश्यकता होती है।
TRUST CENTER
Cerber आपके कार्य Telegram खातों की निगरानी करता है और बातचीत को एक एन्क्रिप्टेड आर्काइव में सहेजता है। आप अपनी टीम की पहुँच का प्रबंधन करते हैं और यह चुनते हैं कि आपके AI टूल को कैसे कनेक्ट किया जाए।
14 दिन · Protect + Archive · अधिकतम 5 अकाउंट और 75 GB · कोई कार्ड आवश्यक नहीं
Cerber एक स्वतंत्र सेवा है और Telegram से संबद्ध नहीं है।
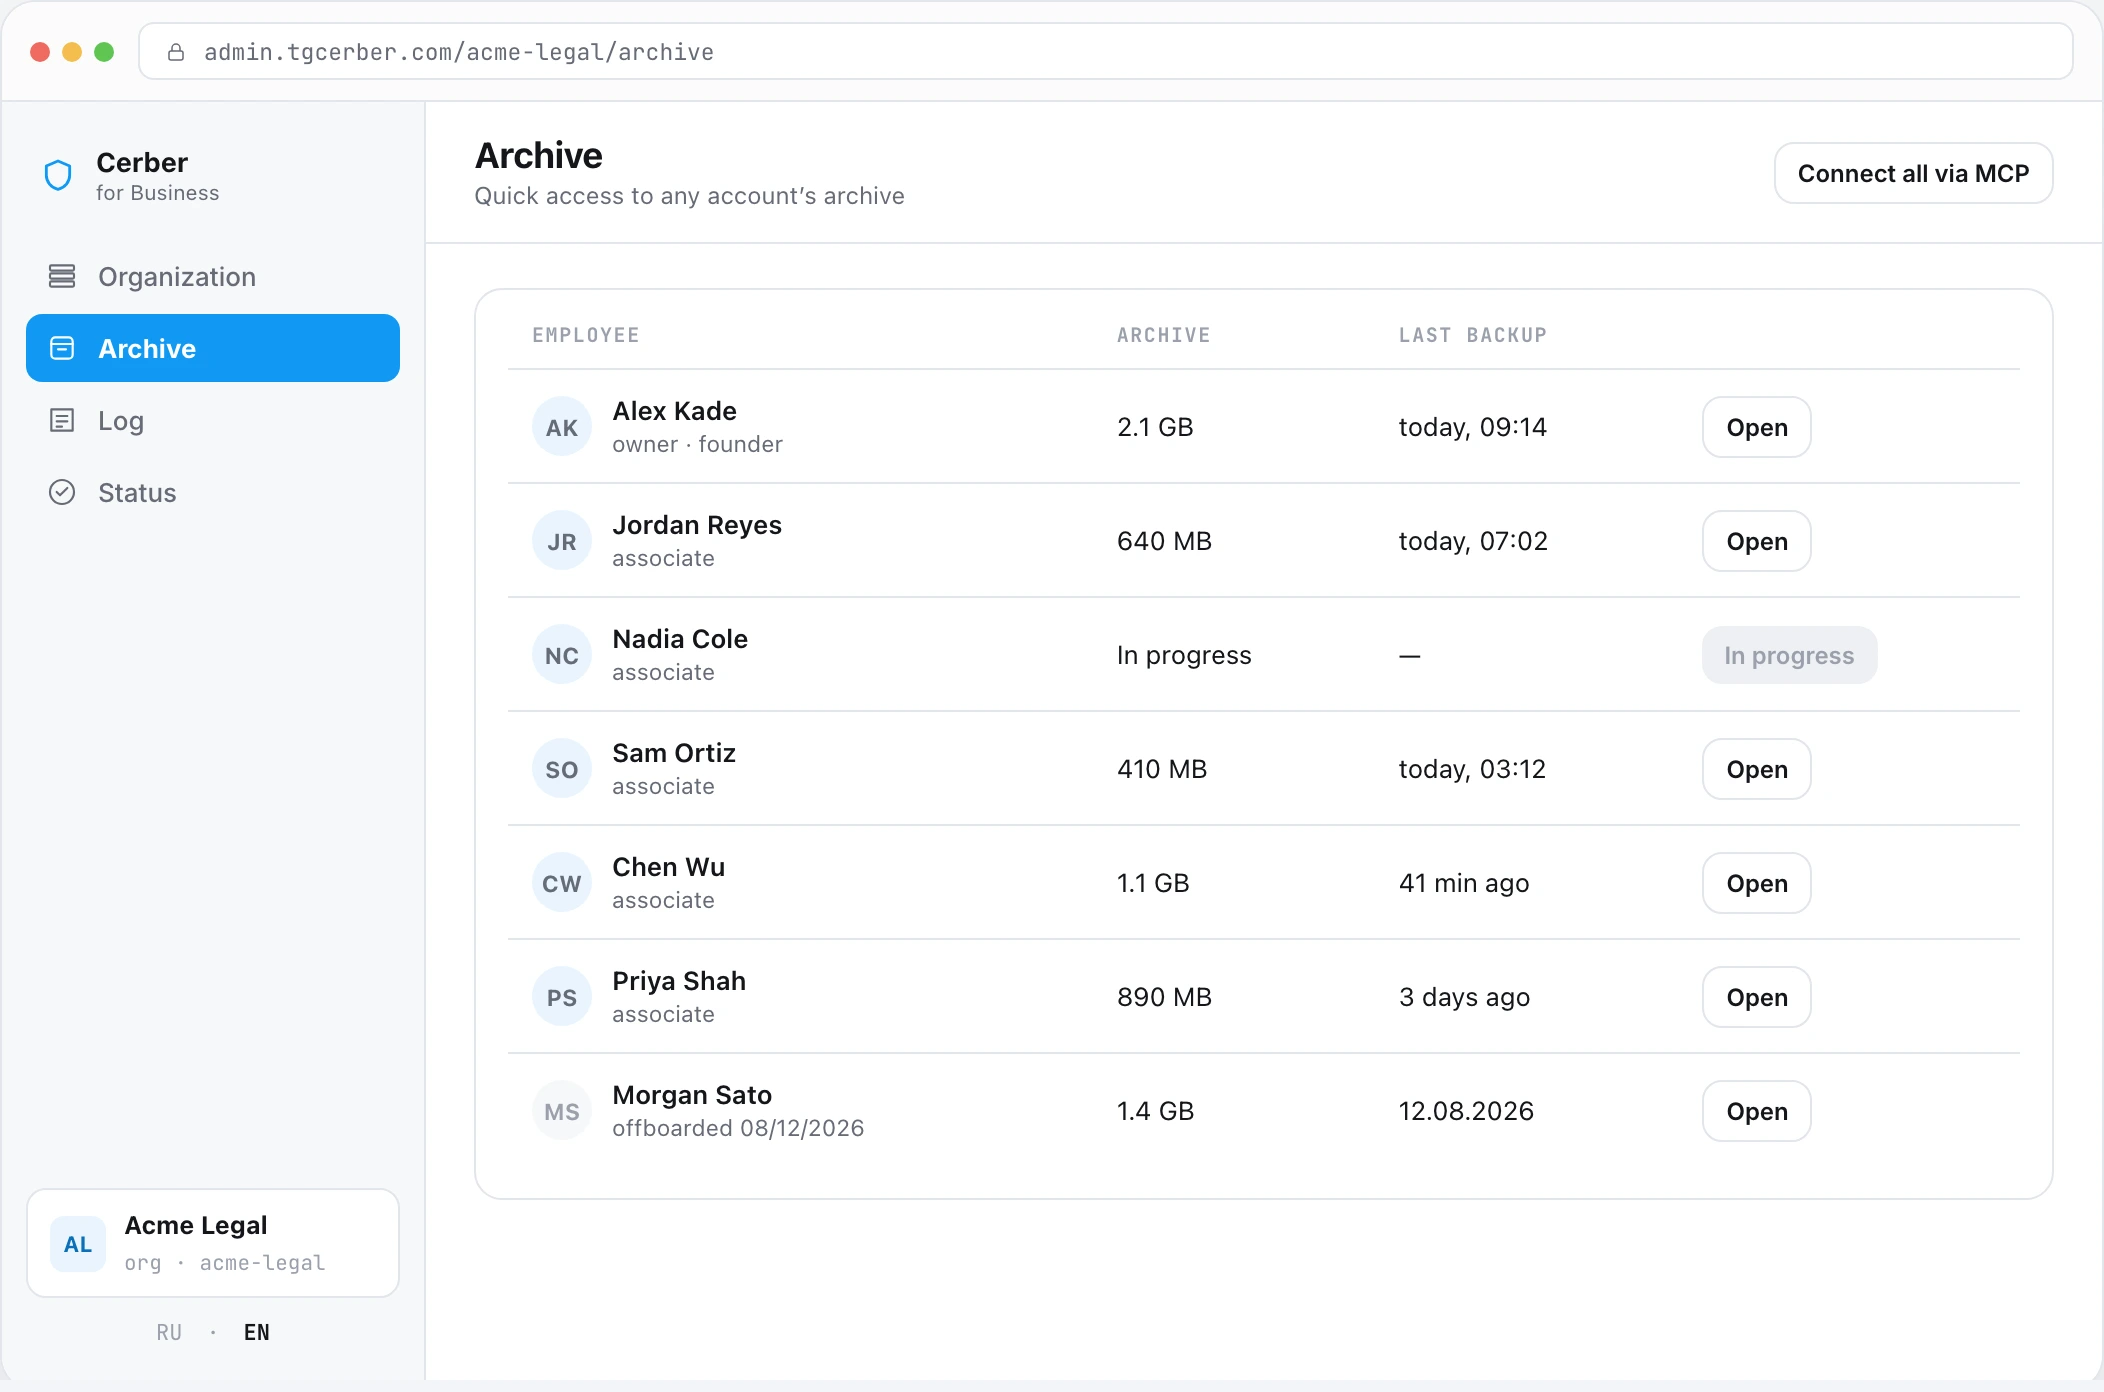
आर्काइव एन्क्रिप्टेड रूप से संग्रहीत है। इसे खोलने के लिए आपके संगठन के आर्काइव पासवर्ड की आवश्यकता होती है।
बातचीत पढ़ना, खातों का प्रबंधन करना और लॉगिन कोड प्राप्त करना अलग-अलग अनुमतियां हैं।
MCP आपके चुने हुए AI को सहेजा गया डेटा देता है। डिक्रिप्शन कहाँ होता है यह कनेक्शन मोड पर निर्भर करता है।
01 · TELEGRAM एक्सेस
Cerber एक अतिरिक्त Telegram सेशन के रूप में कनेक्ट होता है, जो खाते की डिवाइस सूची में दिखाई देता है। Telegram एक अधिकृत सेशन को व्यापक अनुमतियाँ देता है। सेवा सेटिंग्स और उपयोगकर्ता अनुमतियाँ Cerber के भीतर पहुँच को सीमित करती हैं।
| फ़ीचर | उपयोग किया गया डेटा | उद्देश्य |
|---|---|---|
| Protect | सक्रिय सेशन और खाता सुरक्षा सेटिंग्स। | नए कनेक्शनों की निगरानी करें, उपयोगकर्ताओं को सूचित करें और कॉन्फ़िगर किए गए सुरक्षा नियमों को लागू करें। |
| Archive | कनेक्टेड चैट, मैसेज और समर्थित अटैचमेंट्स का उपलब्ध इतिहास। | कार्य बातचीत बनाए रखें और आपको आवश्यक रिकॉर्ड खोजें। |
| MCP | जारी किए गए एक्सेस स्कोप के भीतर, डेटा पहले से ही आर्काइव में सहेजा गया है। | अपने AI से अनुरोधों का उत्तर दें। आर्काइव इंटरफ़ेस केवल पढ़ने योग्य है। |
किसी अकाउंट से Cerber को डिस्कनेक्ट करने से निगरानी और नए इम्पोर्ट बंद हो जाते हैं। पहले से सहेजा गया डेटा संगठन के स्टोरेज में रहता है।
02 · स्टोरेज और कीज़
एक Telegram सत्र को सुरक्षित रखना और एक संग्रह को एन्क्रिप्ट करना अलग-अलग उद्देश्यों की पूर्ति करते हैं।
निगरानी एक अलग वातावरण में चलती है। Keys और Telegram सत्रों को प्रबंधन इंटरफ़ेस से अलग से सुरक्षित रखा जाता है, जिससे अन्य सेवा घटकों से पहुंच सीमित हो जाती है।
आर्काइव एन्क्रिप्टेड रूप से संग्रहीत होता है, प्रत्येक संगठन के लिए एक अलग कुंजी के साथ। संबंधित कुंजी के बिना सहेजी गई वस्तुओं तक पहुँच उनकी सामग्री को प्रकट नहीं करती है।
जब आप कंसोल में Archive देखते हैं, तो डिक्रिप्शन आपके ब्राउज़र में होता है। Archive का पासवर्ड संगठन की कुंजी को अनलॉक करता है। MCP के लिए, आप स्थानीय या क्लाउड कनेक्शन अलग से चुनते हैं।
आपका संगठन Archive पासवर्ड को नियंत्रित करता है। इसे अपने कॉर्पोरेट पासवर्ड मैनेजर में रखें और एक्सेस की जिम्मेदारी सौंपें। भूले हुए Archive पासवर्ड को पुनर्प्राप्त नहीं किया जा सकता।
03 · संगठन की अनुमतियाँ
प्रशासक की भूमिका और असाइन किए गए कार्य खाते यह निर्धारित करते हैं कि वे कंसोल में किन आर्काइव तक पहुँच सकते हैं। बातचीत पढ़ना, सत्र प्रबंधित करना और लॉगिन कोड प्राप्त करना अलग-अलग अनुमतियाँ हैं।
कर्मचारियों के साथ सहमत हों कि कंपनी किन कार्य खातों को जोड़ती है और कौन सा डेटा वह रखती है।
व्यक्तिगत और कार्य संबंधी बातचीत वाले खातों के लिए, संग्रह के दायरे और अनुमतियों पर अलग से सहमत हों। मानक कॉर्पोरेट-खाता नियम स्वचालित रूप से लागू नहीं होने चाहिए।
साझा पहुंच के बिना अलग-अलग भागीदार स्थानों के लिए एक विशिष्ट अनुमति डिज़ाइन की आवश्यकता होती है। गोपनीय डेटा आयात करने से पहले इस पर चर्चा करें।
04 · AI और MCP
समझौते, दस्तावेज़ और क्लाइंट संदर्भ खोजने के लिए अपनी AI को सहेजी गई कार्य वार्ताओं से कनेक्ट करें। MCP केवल पढ़ने के लिए है। आपकी AI अनुरोध पर टेक्स्ट और फ़ाइलें प्राप्त करती है; वह डेटा आपके चुने हुए AI प्रदाता की शर्तों के तहत संसाधित होता है।
MCP प्रतिक्रियाओं के लिए डिक्रिप्शन आपके कंप्यूटर पर होता है। ब्रिज एन्क्रिप्टेड ऑब्जेक्ट प्राप्त करता है और परिणाम आपके AI क्लाइंट को भेजता है। आर्काइव पासवर्ड का उपयोग स्थानीय प्रक्रिया द्वारा किया जाता है।
उन कंपनियों के लिए जिन्हें अपनी ओर से संग्रह डीक्रिप्ट करने की आवश्यकता है।
आपकी AI का जवाब देने के लिए डेटा सर्वर पर डिक्रिप्ट किया जाता है। सर्वर आर्काइव पासवर्ड का उपयोग करता है; यदि आप इसे सहेजना चुनते हैं, तो यह एन्क्रिप्टेड संग्रहीत होता है। आपकी संस्था कनेक्शन स्थापित करते समय इस मोड का चयन करती है।
स्थानीय ब्रिज के बिना संगत क्लाउड AI टूल्स को कनेक्ट करने के लिए।
अपने टोकन के माध्यम से एक MCP कनेक्शन को रद्द करें। अनुमत खातों को बदलने के बाद, पुराने टोकन को रद्द करें और एक नया कनेक्शन बनाएं। यह पहले से AI को भेजे गए डेटा या स्थानीय रूप से सहेजी गई कुंजियों को नहीं हटाता है।
05 · डिप्लॉयमेंट
मुफ्त परीक्षण Cerber के क्लाउड में चलता है। अपनी खुद की अवसंरचना का उपयोग करने वाली कंपनियाँ एक अलग Enterprise परिनियोजन की व्यवस्था कर सकती हैं।
Cerber टीम बुनियादी ढाँचा और अपडेट संभालती है। आप एक वर्कस्पेस बनाते हैं, आपको आवश्यक खातों को कनेक्ट करते हैं और कंसोल में एक्सेस प्रबंधित करते हैं।
सिस्टम, संग्रह और कुंजियां आपकी कंपनी के इंफ्रास्ट्रक्चर पर होस्ट की जाती हैं। आपकी तकनीकी टीम के साथ मिलकर, हम सर्वर आवश्यकताओं, बैकअप, अपडेट और सपोर्ट एक्सेस को परिभाषित करते हैं। Enterprise शर्तों के तहत दायरे और लॉन्च पर सहमति होती है।
06 · डेटा निरंतरता
Archive उपलब्ध क्लाउड-चैट हिस्ट्री और समर्थित अटैचमेंट्स को सहेजता है। गुप्त चैट, कॉल और कनेक्शन से पहले हटाए गए कंटेंट इसमें शामिल नहीं हैं।
संग्रह द्वारा कैप्चर किए गए संदेशों के लिए, पिछले संस्करण और विलोपन मार्कर बरकरार रखे जाते हैं। संग्रह शुरू होने से पहले के संस्करणों को फिर से नहीं बनाया जा सकता है।
Telegram तक पहुंच खो जाने या किसी कर्मचारी के छोड़ने पर सहेजे गए रिकॉर्ड संग्रह में रहते हैं। पहुंच आपकी संगठन की अनुमतियों और सदस्यता का पालन करती है।
जब Telegram अनुपलब्ध होता है, तो कनेक्शन लौटने पर नए आयात फिर से शुरू हो जाते हैं। सहेजे गए डेटा तक पहुँच Cerber की उपलब्धता पर निर्भर करती है।
TEAM
Cerber XFounders, XF Labs और OQTACORE द्वारा संयुक्त रूप से बनाया गया है।
व्यवसाय और रणनीति
विकास और भागीदारी
तकनीक
वित्त और संचालन
अक्सर पूछे जाने वाले प्रश्न
मुफ्त परीक्षण में आपको आवश्यक खातों के साथ शुरुआत करें। सुरक्षा और डिप्लॉयमेंट पर पहले चर्चा करने के लिए, एक डेमो बुक करें।
14 दिन · Protect + Archive · अधिकतम 5 अकाउंट और 75 GB · कोई कार्ड आवश्यक नहीं
पंजीकरण पूरा होने के बाद आपके पहले प्लेटफॉर्म साइन-इन पर परीक्षण शुरू होता है। Telegram को कनेक्ट करना और संग्रह आयात करना उस अवधि को नहीं बदलता।