Oddzielny klucz organizacji
Archiwum jest przechowywane w postaci zaszyfrowanej. Otwarcie wymaga hasła do archiwum Twojej organizacji.
TRUST CENTER
Cerber monitoruje Twoje służbowe konta Telegram i zapisuje rozmowy w zaszyfrowanym archiwum. Zarządzasz dostępem swojego zespołu i wybierasz, jak połączyć swoje narzędzia AI.
14 dni · Protect + Archive · do 5 kont i 75 GB · karta nie jest wymagana
Cerber jest niezależną usługą i nie jest powiązany z Telegram.
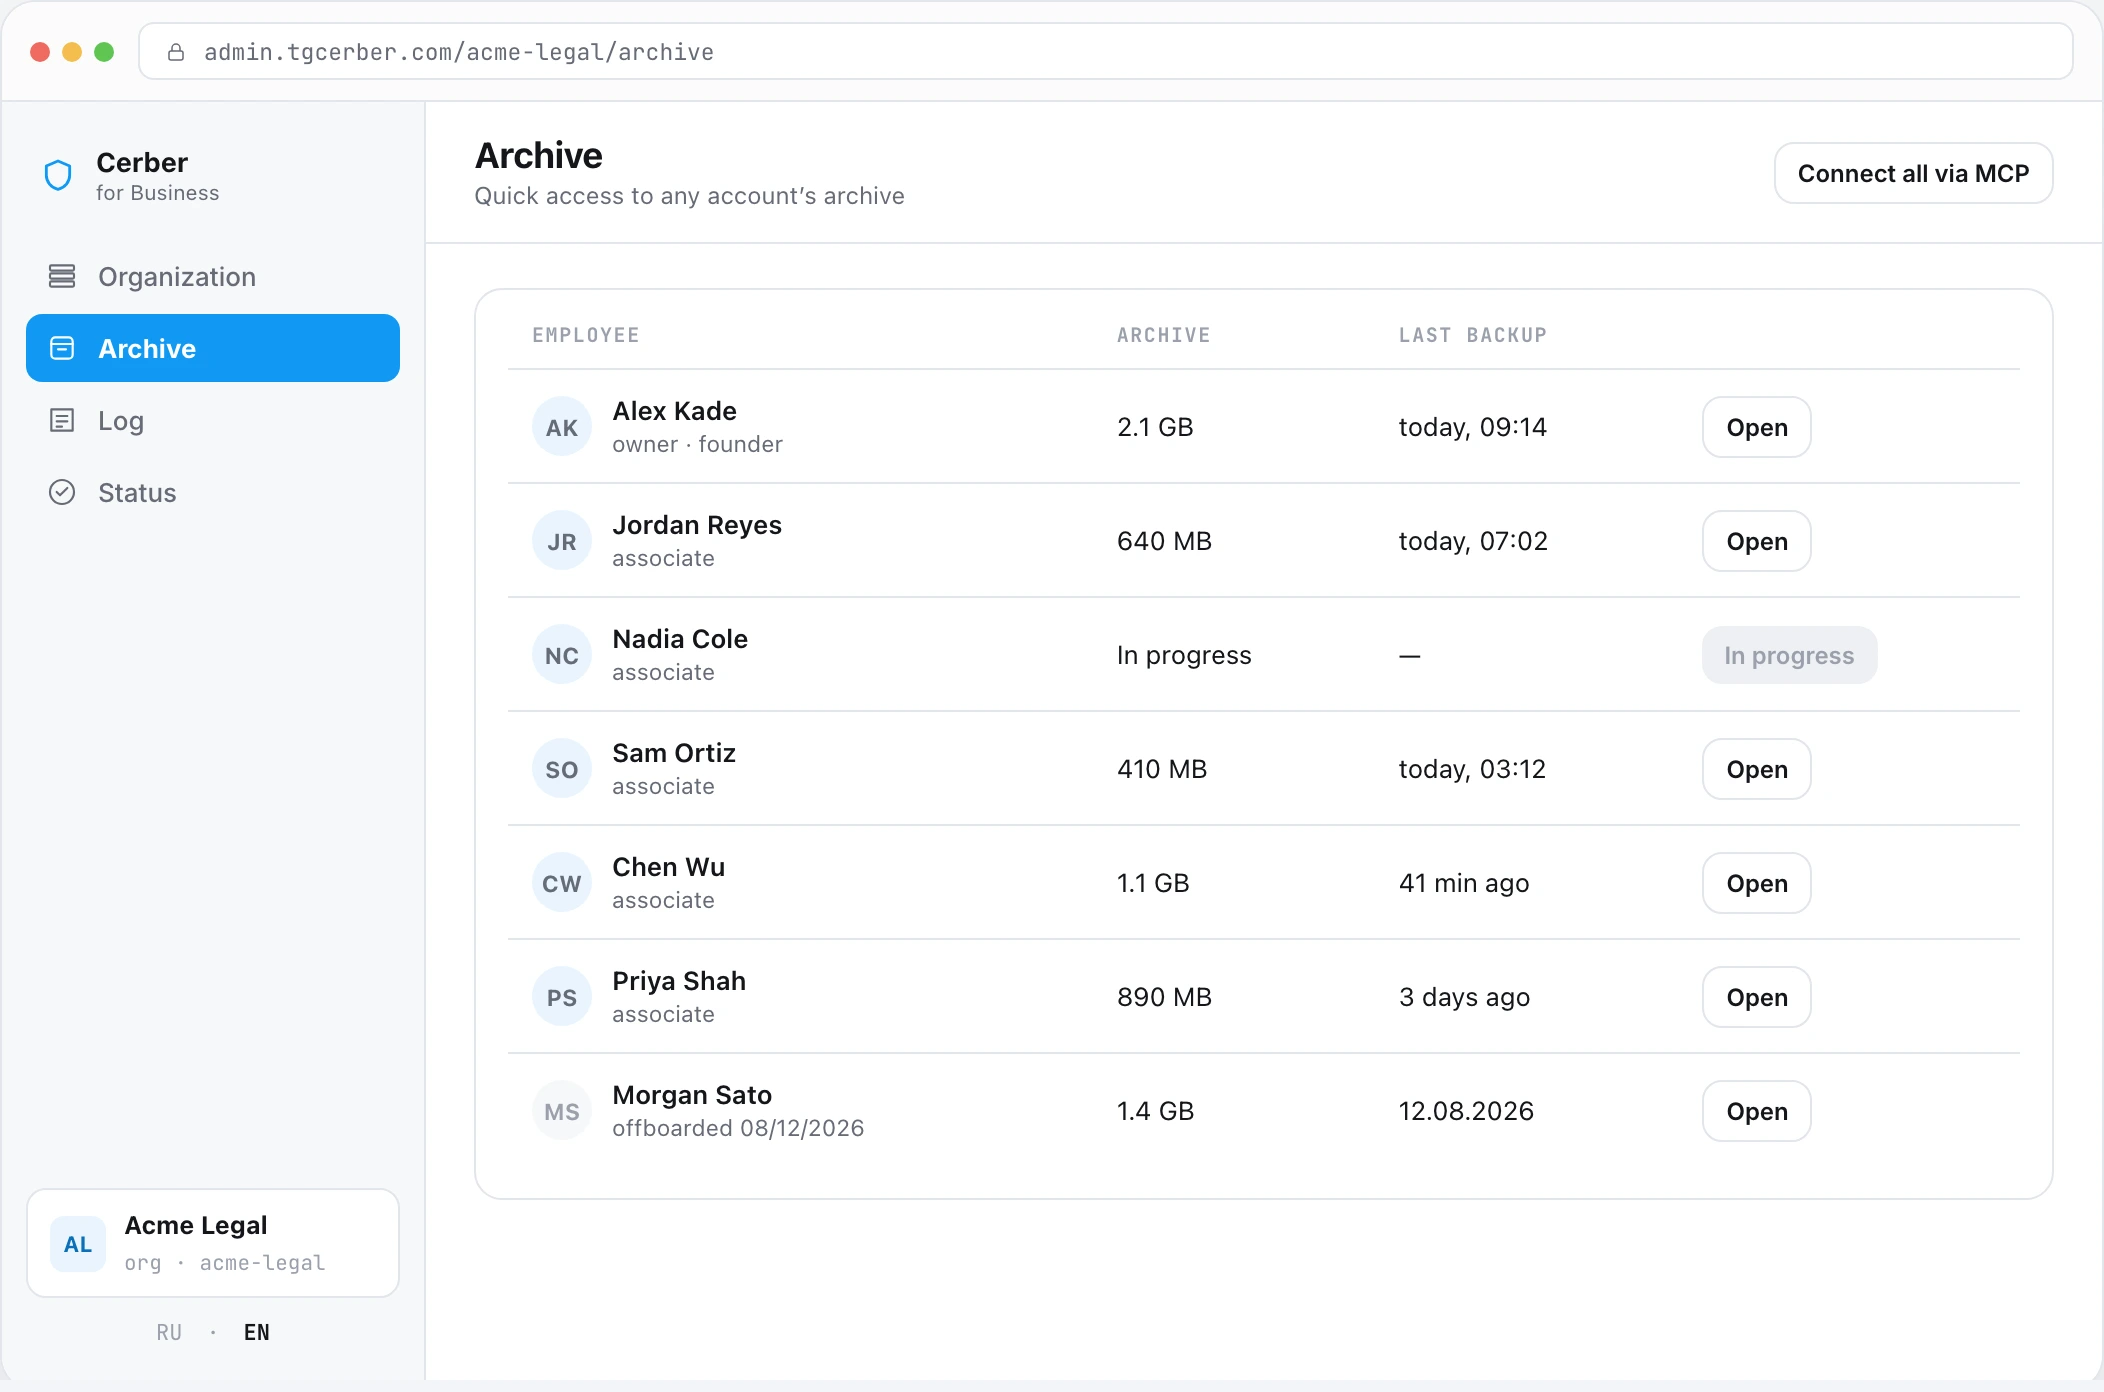
Archiwum jest przechowywane w postaci zaszyfrowanej. Otwarcie wymaga hasła do archiwum Twojej organizacji.
Czytanie rozmów, zarządzanie kontami i odbieranie kodów logowania to oddzielne uprawnienia.
MCP przekazuje zapisane dane wybranej przez Ciebie AI. Miejsce deszyfrowania zależy od trybu połączenia.
01 · DOSTĘP DO TELEGRAMA
Cerber łączy się jako dodatkowa sesja Telegram, widoczna na liście urządzeń konta. Telegram nadaje autoryzowanej sesji szerokie uprawnienia. Ustawienia usług i uprawnienia użytkownika ograniczają dostęp w Cerber.
| Funkcja | Użyte dane | Cel |
|---|---|---|
| Protect | Aktywne sesje i ustawienia bezpieczeństwa konta. | Monitoruj nowe połączenia, powiadamiaj użytkowników i stosuj skonfigurowane zasady ochrony. |
| Archive | Dostępna historia połączonych czatów, wiadomości i obsługiwanych załączników. | Zachowaj służbowe rozmowy i znajdź potrzebne zapisy. |
| MCP | Dane już zapisane w archiwum, w ramach wydanego zakresu dostępu. | Odpowiadaj na żądania Twojej AI. Interfejs archiwum jest tylko do odczytu. |
Odłączenie Cerber od konta zatrzymuje monitorowanie i nowe importy. Dane już zapisane pozostają w pamięci organizacji.
02 · PAMIĘĆ I KLUCZE
Ochrona sesji Telegram i szyfrowanie archiwum służą różnym celom.
Monitorowanie działa w izolowanym środowisku. Klucze i sesje Telegrama są chronione oddzielnie od interfejsu zarządzania, co ogranicza dostęp z innych komponentów usługi.
Archiwum jest przechowywane w postaci zaszyfrowanej, z osobnym kluczem dla każdej organizacji. Dostęp do zapisanych obiektów bez odpowiedniego klucza nie ujawnia ich zawartości.
Kiedy przeglądasz archiwum w konsoli, deszyfrowanie odbywa się w Twojej przeglądarce. Hasło archiwum odblokowuje klucz organizacji. Dla MCP osobno wybierasz połączenie lokalne lub chmurowe.
Twoja organizacja kontroluje hasło do archiwum. Przechowuj je w firmowym menedżerze haseł i przypisz odpowiedzialność za dostęp. Zapomniane hasło do archiwum nie może zostać odzyskane.
03 · UPRAWNIENIA ORGANIZACYJNE
Rola administratora i przypisane konta robocze określają, do których archiwów ma on dostęp w konsoli. Czytanie rozmów, zarządzanie sesjami i odbieranie kodów logowania to oddzielne uprawnienia.
Uzgodnij z pracownikami, które konta służbowe firma łączy i które dane przechowuje.
Dla kont łączących rozmowy osobiste i służbowe, uzgodnij zakres archiwum i uprawnienia oddzielnie. Standardowe zasady dotyczące kont firmowych nie powinny być stosowane automatycznie.
Oddzielne przestrzenie partnerów bez współdzielonego dostępu wymagają odrębnego projektu uprawnień. Omów to przed importowaniem poufnych danych.
04 · AI I MCP
Połącz swoją sztuczną inteligencję z zapisanymi rozmowami służbowymi, aby znaleźć ustalenia, dokumenty i kontekst klienta. MCP jest tylko do odczytu. Twoja sztuczna inteligencja otrzymuje tekst i pliki na żądanie; dane te są przetwarzane zgodnie z warunkami wybranego przez Ciebie dostawcy AI.
Deszyfrowanie odpowiedzi MCP odbywa się na Twoim komputerze. Mostek odbiera zaszyfrowane obiekty i wysyła wynik do Twojego klienta AI. Hasło archiwum jest używane przez lokalny proces.
Dla firm, które potrzebują deszyfrowania archiwum po swojej stronie.
Dane są odszyfrowywane na serwerze, aby odpowiedzieć Twojej sztucznej inteligencji. Serwer używa hasła archiwum; jeśli zdecydujesz się je zapisać, jest ono przechowywane w postaci zaszyfrowanej. Twoja organizacja wybiera ten tryb podczas konfigurowania połączenia.
Do łączenia kompatybilnych narzędzi AI w chmurze bez lokalnego mostka.
Unieważnij połączenie MCP za pomocą jego tokena. Po zmianie dozwolonych kont, unieważnij stary token i utwórz nowe połączenie. To nie usuwa danych już wysłanych do AI ani kluczy już zapisanych lokalnie.
05 · WDROŻENIE
Bezpłatna wersja próbna działa w chmurze Cerber. Firmy korzystające z własnej infrastruktury mogą zorganizować oddzielne wdrożenie Enterprise.
Zespół Cerber zajmuje się infrastrukturą i aktualizacjami. Ty tworzysz obszar roboczy, łączysz potrzebne konta i zarządzasz dostępem w konsoli.
System, archiwum i klucze są hostowane w infrastrukturze Twojej firmy. Wspólnie z Twoim zespołem technicznym definiujemy wymagania serwerowe, kopie zapasowe, aktualizacje i dostęp do wsparcia. Zakres i uruchomienie są uzgadniane na warunkach Enterprise.
06 · CIĄGŁOŚĆ DANYCH
Archive zapisuje dostępną historię czatów w chmurze i obsługiwane załączniki. Tajne czaty, połączenia i treści usunięte przed połączeniem nie są uwzględniane.
Dla wiadomości przechwyconych przez archiwum, wcześniejsze wersje i znaczniki usunięcia są zachowywane. Wersje sprzed rozpoczęcia archiwizacji nie mogą być odtworzone.
Zapisane rekordy pozostają w archiwum w przypadku utraty dostępu do Telegrama lub odejścia pracownika. Dostęp jest zgodny z uprawnieniami i subskrypcją Twojej organizacji.
Gdy Telegram jest niedostępny, nowe importy wznowią się po powrocie połączenia. Dostęp do zapisanych danych zależy od dostępności Cerbera.
TEAM
Cerber jest wspólnym dziełem XFounders, XF Labs i OQTACORE.
Biznes i Strategia
Rozwój i Partnerstwa
Technologia
Finanse i Operacje
FAQ
Zacznij od kont, których potrzebujesz w bezpłatnym okresie próbnym. Aby omówić bezpieczeństwo i wdrożenie, najpierw umów się na demo.
14 dni · Protect + Archive · do 5 kont i 75 GB · karta nie jest wymagana
Okres próbny rozpoczyna się od pierwszego zalogowania się na platformie po zakończeniu rejestracji. Połączenie Telegrama i importowanie archiwum nie zmieniają tego okresu.